De AWS CDK Landing Zone: een AWS-fundament dat je team zelf kan beheren.

Voor B2B SaaS-startups en scale-ups. We bouwen een CIS-compliant landing zone met CDK, inclusief accountisolatie, governance en accounts die je met een pull request aanmaakt. Je team hoeft AWS Organizations niet meer met de hand te beheren.

Gratis live demo van 30 minuten, vrijblijvend. Je krijgt een vaste prijs voordat het betaalde werk begint.

Opgeleverd voor YC-bedrijven zoals:

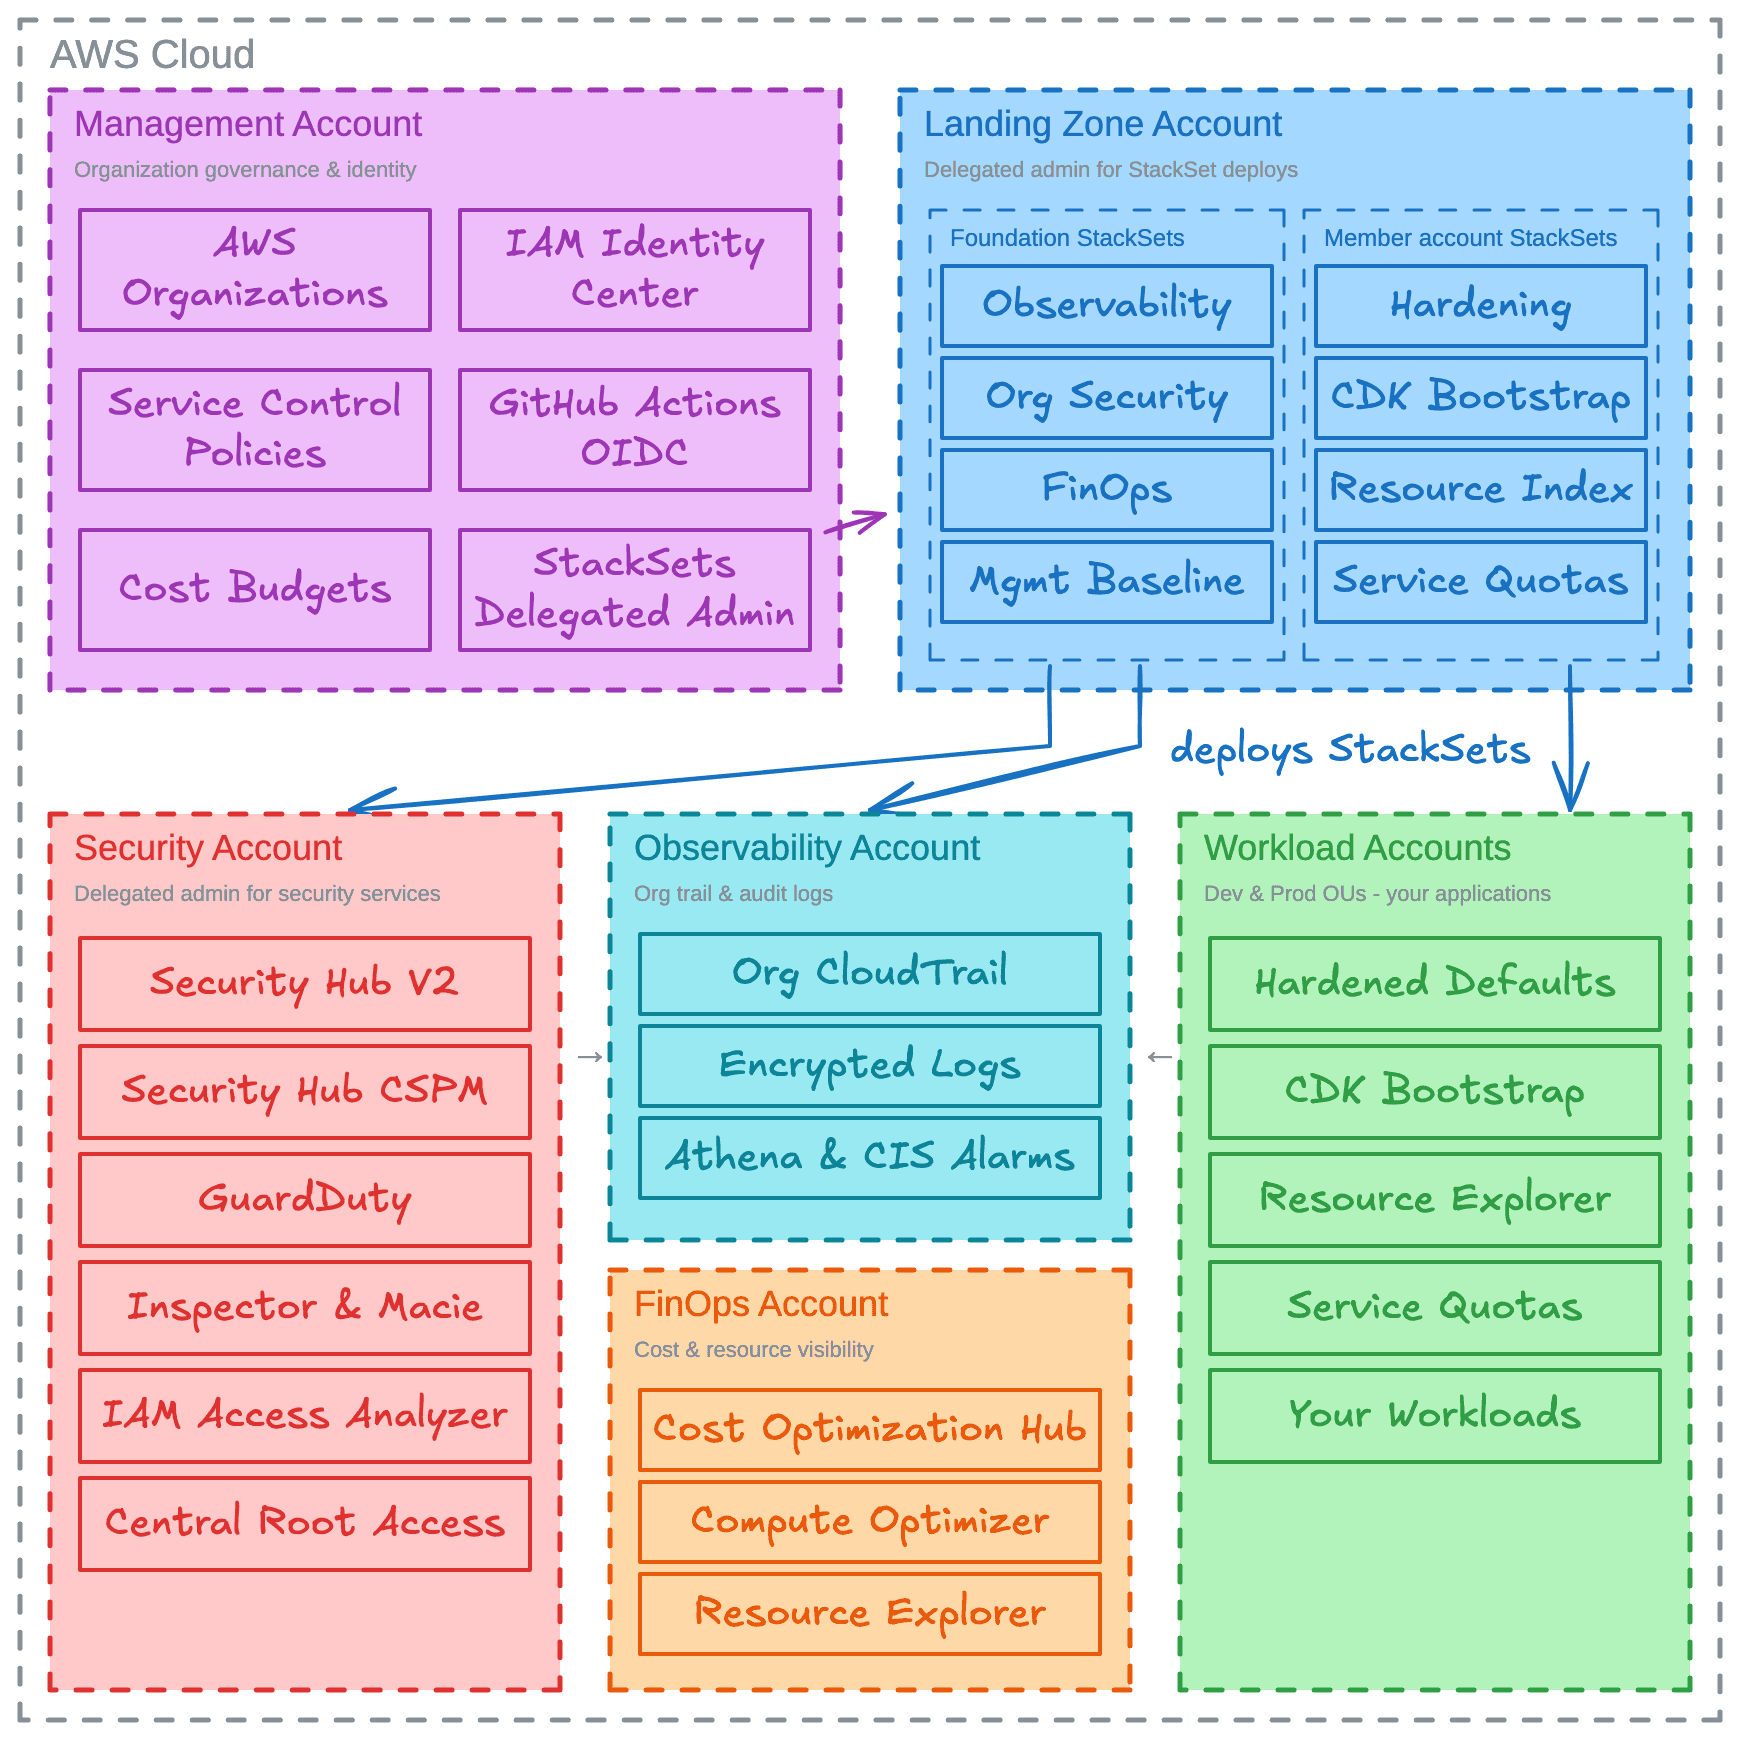
Blauwdruk van de AWS CDK Landing Zone: het management account en het landing zone account, de StackSets die ze uitrollen en de security-, observability-, FinOps- en workloadaccounts die daarmee worden bereikt
1 week
Gemiddelde oplevertijd van een productieklaar AWS-fundament
Minuten
Om een nieuw, veilig account aan te maken zodra de baseline staat
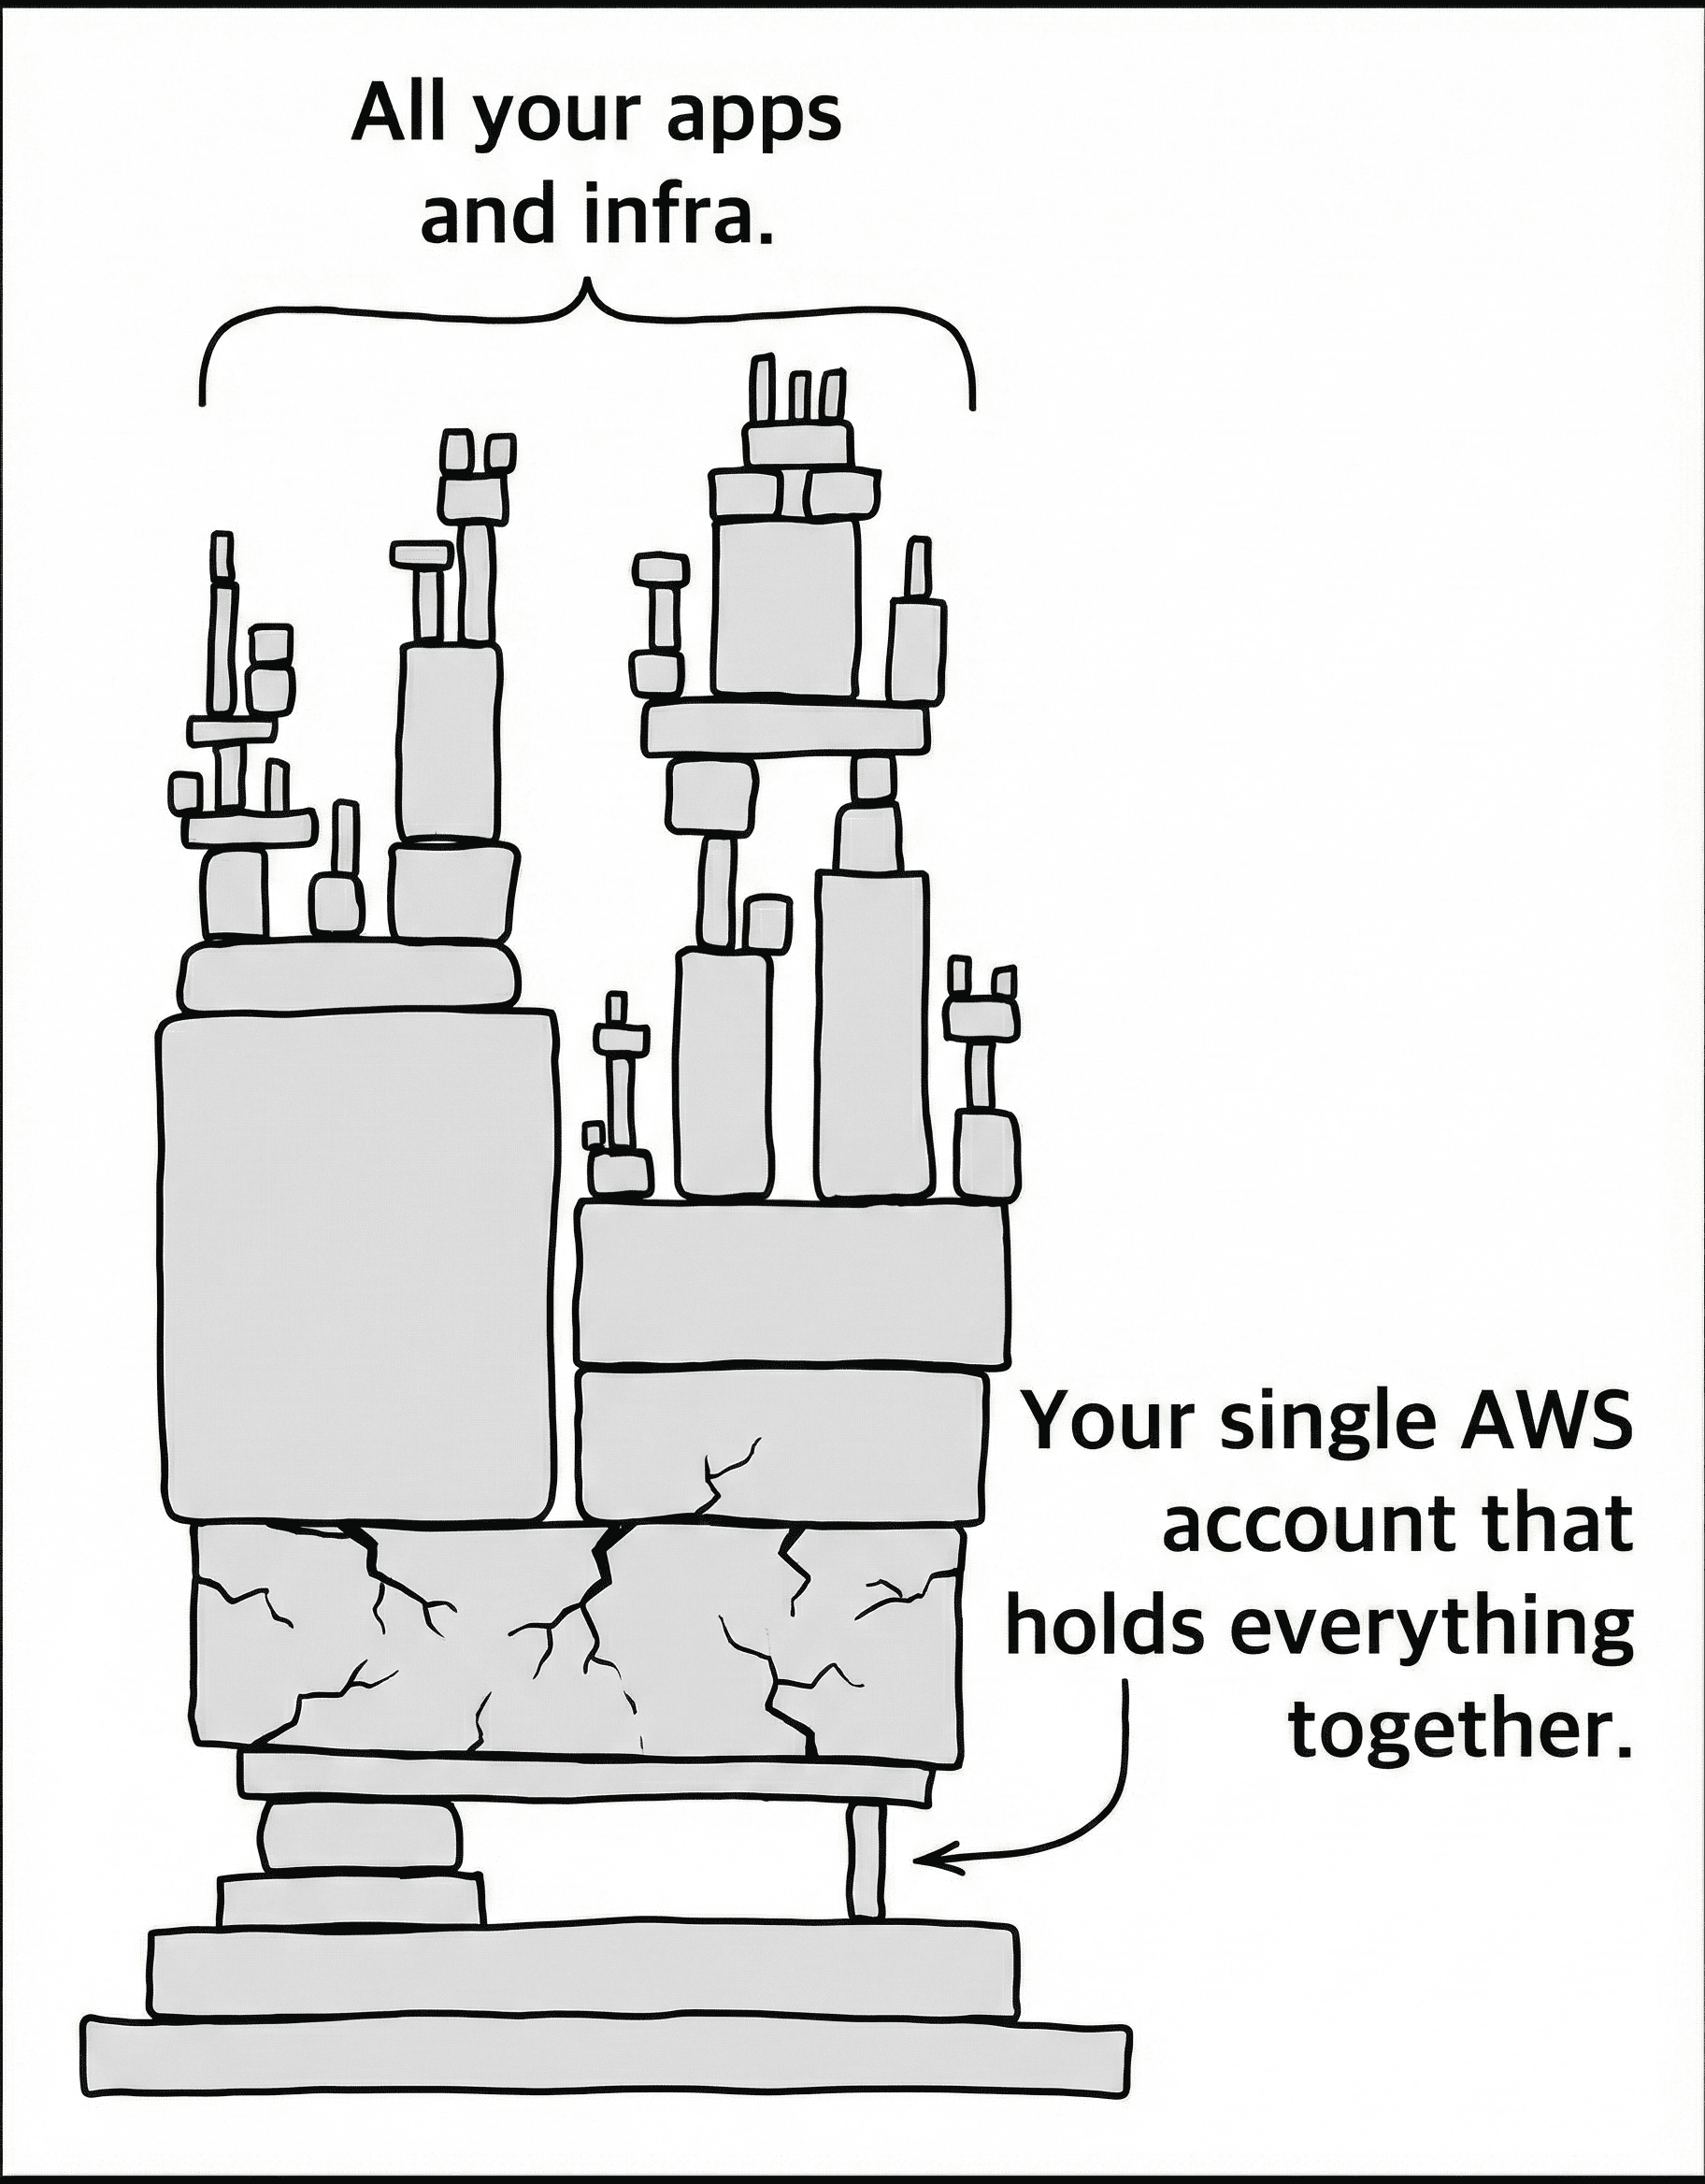
Een strip van een hoge stapel apps en infrastructuur die balanceert op één klein, gebarsten blokje met het label „jouw ene AWS-account dat alles bij elkaar houdt”
Als één account niet meer volstaat

De setup waarmee je je eerste release uitbrengt, schaalt zelden goed mee.

Met een paar klikken in de AWS Console staat je eerste workload live. Daarna delen dev, staging en productie één account, één set limieten en dezelfde toegangsregels. Elke nieuwe service erft het risico van alles wat er al draait.

  1. 01
    Een bug in dev kan productie platleggen
    Aparte accounts per omgeving houden de schade beperkt.
  2. 02
    Service quotas worden een gedeelde rem op je leveringen
    Elke workload krijgt de limieten van een eigen account.
  3. 03
    Niemand weet bij welk team de rekening hoort
    Met accountgrenzen zie je wie waarvoor betaalt.
  4. 04
    Security en compliance worden handwerk
    Guardrails en baselines gelden automatisch voor elk account.
  5. 05
    IAM verandert in een kluwen van uitzonderingen
    Toegang volgt de accountgrenzen in plaats van één gedeelde set policies.
Gebouwd en live, geen theorie

Wat er verandert zodra de landing zone live staat.

De waarde zit niet in de eerste oplevering, maar in de basis die je team daarna heeft: nette accountgrenzen, nieuwe accounts in minuten en een fundament dat makkelijk meegroeit.

“Before Towards the Cloud, we received a variety of proposals to provision our AWS landing zone. Danny's solution and AWS expertise stood out with comprehensive accelerators, documentation, and clearly articulated design principles. We achieved a perfect security score in days, not months, and TTC's ongoing support has been invaluable.”
Galen Simmons, oprichter van Accolade
Galen Simmons
CEO & oprichter, Accolade
Lees de casestudy van Accolade →
1 week
Gemiddelde oplevertijd van een productieklaar AWS-fundament
Minuten
Om een nieuw, veilig account aan te maken zodra de baseline staat
11
StackSets die klaar zijn voor gebruik, voor security, compliance, kosten en accountinrichting
Binnenin de landing zone

Bekijk het fundament voordat het in je AWS-organisatie landt.

Duidelijke keuzes waar het ertoe doet, ruimte waar je team die nodig heeft. Bekijk het organisatiemodel, de securitycontrols, de infrastructuurcode en de ingebouwde guardrails voordat je beslist of de baseline bij je past.

Multi-account architectuur

Een goed opgezette AWS Organization met aparte OU's voor security, FinOps, infrastructuur en je development- en productieworkloads, beschermd door Service Control Policies op rootniveau. Een suspended OU zet uitgefaseerde accounts op slot en de close-account OU daaronder sluit ze automatisch. Bekijk hoe de organisatiestructuur in code is vastgelegd.
  • Aparte security-, observability- en FinOps-accounts
  • Workloads per omgeving gescheiden
  • Guardrails op rootniveau
Je wacht niet op de roadmap van AWS

Het is van jou, dus jij past het aan. En jij bepaalt wie het onderhoudt.

Bij AWS Control Tower krijg je de controls die AWS heeft besloten mee te leveren. Deze landing zone is gewone AWS CDK, met de volledige broncode in je eigen repository en een licentie voor je hele organisatie. Heeft je team een nieuw account of een nieuwe guardrail nodig, dan is dat één pull request.

  • De complete CDK-codebase staat in je eigen GitHub-repository.
  • Voeg accounts, OU's en Service Control Policies toe via pull requests, met de cdk diff erbij ter review.
  • Eén licentie voor je hele organisatie: geen kosten per account en geen eigen tussenlaag die je vastzet.

Zo voeg je een account toe →

Mergen, en de pipeline deployt het.

De gegenereerde GitHub Actions-workflow valideert en deployt beide fases bij elke merge naar main: eerst de organisatie in het management account, daarna de StackSets vanuit het landing zone account. Hij logt in via OIDC, dus er staan geen langlevende AWS-keys in GitHub.

Zo werkt de pipeline →

Zelf bouwen of met ons

Zelf bouwen, of volgende week al draaien.

Je senior engineers kunnen een landing zone bouwen. De vraag is wat dat je roadmap kost en wie het daarna beheert.

Een landing zone zelf bouwen vergeleken met de AWS CDK Landing Zone
OnderwerpZelf bouwenAWS CDK Landing Zone
Tijd tot een werkend fundament3 tot 6 maanden van een senior engineer, parttimeOngeveer een week
Audit-klare controlsNog een kwartaal hardening voor SOC 2 of HIPAACIS AWS Foundations Benchmark-controls vanaf dag één
ArchitectuurkeuzesVoor het eerst gemaakt, onder tijdsdrukAl gemaakt in tientallen AWS-omgevingen
Je engineersWeg van de productroadmapBlijven leveren, zonder deployment freeze
Beheer na opleveringUpdates, accounts, drift en kosten liggen bij je eigen teamPackage releases plus supportplannen vanaf $399/maand, met security- en kostendashboards en engineeringuren
EigendomJouw codeOok jouw code: elke regel CDK staat in je eigen repository

Het bouwen is het kleinste deel. Daarna heeft het fundament elke maand onderhoud nodig: beveiligingsupdates, nieuwe AWS-features, nieuwe accounts, drift en kosten. Onze supportplannen nemen dat beheerwerk over. Zo blijft het fundament actueel en blijven je engineers aan het product werken.

Oplevering van de AWS landing zone

Elke control, guardrail en automatisering, volledig op een rij.

Een CIS-compliant AWS-fundament met meerdere accounts, gebouwd met AWS CDK. We verhuizen je bestaande accounts erheen. Security guardrails, logging, identiteit en het aanmaken van accounts draaien als code, in plaats van als handmatig platformbeheer.

Geen black boxes: in de technische referentie zie je wat elke control uitrolt en op de roadmap zie je wat er nog aankomt.

We bepalen de omvang na het gratis kennismakingsgesprek, als we je accountmodel, migratiebeperkingen en de aanpassingen aan je workloads kennen.

De compliancescores gelden voor de AWS-fundamentlaag: organisatie, accounts, netwerk en securityservices. Bestaande workload-infrastructuur kan apart aanpassingen nodig hebben.

Security & compliance14

Security Hub V2
De nieuwste, geünificeerde Security Hub van AWS draait vanuit een apart security account en beheert Security Hub CSPM, GuardDuty, Inspector en Macie voor elk account. Elke service zet je in code aan of uit, dus je draait alleen wat je nodig hebt en betaalt niet voor de rest.
Organization CloudTrail
Eén trail voor de hele organisatie legt de activiteit van alle accounts vast, het management account inbegrepen. Hij draait vanuit een apart observability account en 14 CIS-alarmen slaan aan bij risicovolle gebeurtenissen, zoals root-gebruik en ongeautoriseerde API-aanroepen.
Centralized Root Access
Memberaccounts hebben geen eigen root-inloggegevens. Root wordt centraal beheerd, dus een kwijtgeraakt of misbruikt rootwachtwoord brengt een account niet meer in gevaar.
Apart observability account
Trail-logs komen terecht in KMS-versleutelde buckets in een eigen observability account, los van de workloads die ze controleren. Met toegangslogging, bewaarregels en een Athena-tabel waarmee je direct kunt querien.
Toon de andere 10
Security Hub posture management
Scoort elk account continu op de CIS AWS Foundations Benchmark en AWS Foundational Security Best Practices en beheert de onderliggende AWS Config-setup voor je.
GuardDuty threat detection
Amazon GuardDuty bewaakt elk account de klok rond op gehackte instances, ongeautoriseerde toegang en ongewone API-activiteit. De bevindingen komen centraal samen voor je securityteam.
Vulnerability scanning
Amazon Inspector scant continu EC2-instances, containerimages, Lambda-functies en coderepositories in de hele organisatie op bekende kwetsbaarheden.
Gevoelige data opsporen
Amazon Macie zoekt in je S3-omgeving naar gevoelige data die openbaar staat, zodat je een lek ziet voordat het een incident wordt.
Analyse van externe toegang
Een IAM Access Analyzer voor de hele organisatie, in elke regio, meldt resources die gedeeld zijn met principals buiten je organisatie.
Veilige standaarden
Elk account krijgt in één keer dezelfde hardening: default VPC verwijderd, EBS-encryptie aan, publieke S3-toegang geblokkeerd, publiek delen van EBS-snapshots en SSM-documenten geblokkeerd, default security groups dichtgezet en een strikt wachtwoordbeleid.
EBS-encryptie standaard aan
Elk nieuw EBS-volume wordt automatisch versleuteld opgeslagen, zonder dat workloadteams iets hoeven in te stellen.
S3 Block Public Access
Blokkade van publieke toegang op accountniveau voorkomt dat een bucket of object per ongeluk op internet komt te staan.
Strikt IAM-wachtwoordbeleid
Dwingt op elk account een minimale lengte, verloopdatum, hergebruikpreventie en complexiteitseisen af.
Versleutelde alerting
Securityalarmen gaan naar één KMS-versleuteld SNS-topic waarop je security-contactpersoon is geabonneerd. Zo bereiken meldingen de juiste mensen zonder dat er data uitlekt.
Accounts automatisch aanmaken5

Accounts direct beschikbaar
Nieuwe accounts zijn klaar om naartoe te deployen, met CDK-bootstrap, versleutelde asset-opslag en een container registry al ingericht. Teams leveren dus vanaf dag één.
Alternatieve contactpersonen
Contactpersonen voor security, facturatie en operations worden automatisch op elk account ingesteld, zodat meldingen van AWS altijd bij de juiste mensen aankomen.
Afmelding voor marketingmail
Nieuwe accounts worden automatisch afgemeld voor marketingmail van AWS.
Accounts automatisch sluiten
Uitgefaseerde accounts worden vergrendeld in de suspended OU en accounts die naar de close-account OU gaan, sluiten we voor je. Geen handmatige offboarding en geen vergeten restanten.
Toon de andere 1
Default VPC verwijderen
De default VPC verdwijnt uit elk nieuw account en elke regio, zodat workloads alleen draaien in netwerken die jij hebt ontworpen.

Operations & kostenoptimalisatie4

Budgetmeldingen
Maandbudgetten voor de hele organisatie, een OU of één account leg je vast in code. Je team krijgt een melding zodra de werkelijke of verwachte uitgaven de limiet overschrijden.
Cost Optimization Hub
Een apart FinOps-account draait Cost Optimization Hub en Compute Optimizer voor de hele organisatie en rangschikt de besparingen op rightsizing, ongebruikte resources en commitments op één plek.
Resources zoeken in je hele organisatie
AWS Resource Explorer indexeert elk account en elke regio, zodat het FinOps-account met één zoekopdracht elke resource in de organisatie vindt.
Service quotas automatisch verhogen
Vraagt in elke actieve regio verhogingen van service quotas aan voor je development-, productie- en securityaccounts, zodat limieten geen launch blokkeren.

Governance & deployment6

Drift detection
Een dagelijkse controle op het management account en het landing zone account laat zien wat is afgeweken van de baseline in versiebeheer.
Gedelegeerd beheer & guardrails
Elke verantwoordelijkheid draait vanuit een eigen account: de securityservices vanuit het security account, de organization trail vanuit het observability account, de kostentools vanuit het FinOps-account en de StackSets vanuit het landing zone account. SCP's, resource control policies en tag- en backuppolicies staan aan en worden centraal beheerd. Zo blijft het dagelijks beheer uit het management account.
GitHub Actions-pipeline
Een veilige CI/CD-pipeline deployt infrastructuurwijzigingen via pull requests met OIDC. Elke pull request krijgt een cdk diff, tot op elke StackSet-wijziging, en er zijn geen langlevende AWS-keys om op te slaan of te roteren.
AWS IAM Identity Center
We richten single sign-on in tijdens het traject, meestal met SCIM-provisioning vanuit de identity provider die je al gebruikt, zoals Entra ID, Okta of Google Workspace.
Toon de andere 2
AWS Organizations als code
Accounts, organizational units en Service Control Policies staan in AWS CDK. Wijzigingen in governance gaan dus door code review en worden overal in de organisatie op dezelfde manier uitgerold.
Meerdere regio's
Kies een primaire regio en tot 14 extra. StackSets, asset-buckets en de regio-guardrail volgen die lijst, dus een regio toevoegen of weghalen is één wijziging in code.
Zo verloopt de oplevering

In drie stappen van AWS-wildgroei naar een nette basis.

Het traject is bewust kort: we spreken het accountmodel af, zetten de landing zone neer en dragen een basis over waar je team zelfstandig mee verder kan.

  1. Maximaal 2 uur

    Kickoff en ontwerp van de accountgrenzen

    We bekijken je huidige AWS-organisatie, je compliancedoelen en het accountmodel dat je team nodig heeft. Daarna spreken we toegang en uitrolplan af.

    • Eisen vastgelegd
    • Gewenst accountmodel
    • Toegang en uitrolplan
  2. Ongeveer een week

    Oplevering en accountmigratie

    We deployen de landing zone via jouw pipeline, stellen de guardrails in en verhuizen je bestaande accounts naar de nieuwe structuur. Je developers blijven leveren, er is geen freeze.

    • Landing zone live
    • Guardrails ingesteld
    • Accounts gemigreerd
  3. Direct daarna

    Overdracht en kennisoverdracht

    We lopen met je team door de codebase, de pipeline en de security-status, zodat het fundament ook na ons begrijpelijk blijft.

    • CDK-codebase in jouw repository
    • Rondleiding door de pipeline
    • Review van de security-status

Koop via AWS Marketplace, dan blijven inkoop en facturatie binnen je AWS-account.

Nadat het fundament live staat

Zelf beheren, of ons het bijhouden laten doen

Beheer het fundament met je eigen team, of houd ons erbij voor onderhoud, inzicht in security, kostenautomatisering en engineeringuren. Je developers bouwen dan features in plaats van platformbeheer te doen.

Supportplannen starten vanaf $399/maand zodra het fundament live staat.

Laatste releases
  1. An observability account takes over audit logging and security alerts
  2. Budgets in code, safer Region changes, and faster StackSet rollouts
  3. Run your organization trail and security services from the right accounts

Verbeteringen komen als package releases die je binnenhaalt door twee versies te verhogen. Lees de changelog

Platformonderhoud

  • Security-updates voor de landing zone
    Inbegrepen
  • Feature-updates voor de landing zone
    Inbegrepen
  • CDK construct library
    Inbegrepen
  • Verzoeken voor de roadmap
    Inbegrepen

Inzicht in security & kosten

  • Cloud security posture dashboard
    Niet inbegrepen
  • FinOps-automatisering (OpenOps)
    Niet inbegrepen

Support & engineering

  • Supportkanaal
    GitHub Issues
  • Cloud engineer retainer
    Niet inbegrepen
  • CDK-constructs laten bouwen
    Niet inbegrepen
  • Praktijktraining (workshops)
    Niet inbegrepen
Past dit niet helemaal?

Verwante diensten en wanneer je ze kiest

Alle AWS-diensten
Veelgestelde vragen over de AWS landing zone

Wat teams ons vragen
voordat ze beslissen

Wat is het verschil met AWS Control Tower?

Onze landing zone werkt vanuit GitOps en komt met security- en compliancebaselines die al zijn ingericht. Met Control Tower moet je daarvoor nog veel handmatig in de console doen om dezelfde beveiliging te halen. Bij ons staat je infrastructuur als CDK in versiebeheer, lopen wijzigingen via pull requests en CI/CD, en is elk account compliant vanaf het moment dat het wordt aangemaakt.

Wat is het verschil met AWS LZA, OrgFormation of andere tools van derden?

AWS Landing Zone Accelerator en OrgFormation leveren bouwstenen. Je moet ze nog zelf aan elkaar knopen, het accountmodel bepalen, de security baselines schrijven, de deployment-pipeline opzetten en alles jarenlang onderhouden. Wij leveren de complete implementatie als AWS CDK, waarbij dat allemaal al klaar is: een vaste accountstructuur, 11 voorgeconfigureerde StackSets, SCP's, een GitHub Actions-pipeline en het compliancebewijs dat erbij hoort. Je slaat het integratiewerk over en krijgt de volledige broncode, met een licentie voor je hele organisatie. In de documentatie zie je wat elke baseline-StackSet uitrolt.

Waarom zouden we de landing zone niet zelf door onze senior engineers laten bouwen?

Dat kan. De vraag is hoe lang het duurt, hoeveel roadmaptijd het kost en of het resultaat een audit doorstaat. Een landing zone van nul af bouwen is al snel een project van 3 tot 6 maanden voor een senior engineer die er parttime aan werkt, plus nog een kwartaal om het te hardenen voor SOC 2 of HIPAA. Wij leveren dezelfde basis in een week, omdat we de architectuurkeuzes al in tientallen AWS-omgevingen hebben gemaakt. Je engineers blijven features bouwen en elke regel CDK komt in je eigen repository, zodat je hem zelf kunt aanpassen en uitbreiden.

Moeten we een SOC 2-certificering nastreven om hier iets aan te hebben?

Nee. De compliancescores zijn een bijproduct van een goed AWS-fundament, niet de reden om er een te bouwen. Ook zonder audit in zicht ruimt de landing zone accountwildgroei op, centraliseert ze logging en monitoring, automatiseert ze het aanmaken van accounts en geeft ze je veilige standaarden voor IAM, netwerk en S3. De meeste teams kiezen ervoor omdat hun developers te veel tijd kwijt waren aan het gevecht met de infrastructuur, niet vanwege een compliance-deadline.

En als we het later zelf willen beheren of een andere partij kiezen?

De complete CDK-codebase staat in je eigen GitHub-repository zodra we hem overdragen, met een licentie voor je hele organisatie. Geen eigen tussenlaag, geen kosten per account, geen vendor lock-in. Elke AWS-engineer die CDK kent kan ermee aan de slag, en de architectuur gebruikt overal standaard AWS-services. Past onze doorlopende support op een gegeven moment niet meer, dan houd je het fundament en stap je gewoon over.

Heeft dit invloed op onze bestaande workloads?

Nee. We koppelen de landing zone aan je bestaande AWS Organization en verhuizen accounts zonder downtime naar de nieuwe structuur. Je workloads blijven draaien terwijl we de guardrails stap voor stap uitrollen. Je developers werken gewoon door met de tools die ze kennen, terwijl het fundament eronder beter wordt. De uitrol in twee fases koppelt aan je bestaande organisatie zonder draaiende accounts te verstoren.

Hoe lang duurt de oplevering?

We beginnen met een kickoffgesprek van maximaal 2 uur om de eisen op te halen en toegang te regelen. Daarna staat de kern van de landing zone meestal binnen een week. Kort daarna volgt de overdracht met kennisoverdracht, zodat je team er zelfverzekerd zelfstandig mee aan de slag kan.

Moet de ontwikkeling stilliggen tijdens de oplevering?

Nee. Je developers blijven leveren terwijl wij ernaast werken. De landing zone komt naast je huidige setup te staan en accounts verhuizen zonder dat draaiende services er last van hebben. Er is geen freeze en er is geen downtime.

Wat als we na de oplevering iets willen wijzigen?

De hele landing zone is gebouwd met standaard AWS CDK en staat in je GitHub-repository. Je team past OU-structuren, Service Control Policies, securitycontrols en accountconfiguratie aan via pull requests, aan de hand van de stap-voor-stap-handleidingen in de documentatie. De architectuur schaalt naar honderden accounts en groeit dus met je mee. Wil je daar hulp bij, dan zit een cloud engineer retainer in onze doorlopende servicepakketten.

Hoe zie ik wat er in een nieuwe release is veranderd?

In de changelog staan de releases van elke maand: nieuwe features, verbeteringen en fixes in het fundament, de constructs en de kernpakketten, plus het ontwikkelwerk erachter. Is er een release uit, dan haal je die binnen door twee versies te verhogen en opnieuw te deployen, volgens de updategids. Breaking changes en migratiestappen krijg je rechtstreeks van ons, samen met de release waar ze bij horen.

Wat gebeurt er als er na de overdracht iets misgaat?

Zit je in een van onze doorlopende servicepakketten, dan zijn we bereikbaar via Slack of GitHub Issues, afhankelijk van je plan. Beheer je alles zelf, dan heb je nog steeds de volledige codebase en de documentatie. Elke AWS-engineer die CDK kent kan problemen uitzoeken en oplossen. De landing zone gebruikt standaard AWS-services, dus er zit niets eigens in dat je kan blokkeren.

Wat kost het?

Elke omgeving is anders. Daarom bepalen we de prijs pas na de live demo, als we je accountmodel, migratiebeperkingen, securitycontrols en de hoeveelheid workload-aanpassingen kennen. Je krijgt één vaste offerte voordat we beginnen. Optionele support kost vanaf $399/maand zodra het fundament live staat. In de supportvergelijking zie je wat elk pakket bevat.

Zie het live

Plan een live demo

We bekijken eerst je AWS-omgeving en laten je daarna de landing zone live zien: accountisolatie, guardrails en automatisering. Er verandert niets in je AWS voordat jij dat wilt.

Je spreekt Danny Steenman, de engineer die het werk zelf doet. Kies hieronder een moment en hij bevestigt het per e-mail.

  • Gratis demo van 30 minuten, vrijblijvend
  • Live rondleiding door de landing zone
  • Na de demo een prijs op maat van jouw omgeving